証券会社襲撃とAI時代のサイバー攻撃が突きつける現実
私たちは「安全」の前提を勘違いしていないか?
「複雑なパスワードを設定しているから大丈夫」「多要素認証(MFA)やパスキーをオンにしているから、自分の口座は安全だ」――日々のデジタルライフにおいて、私たちはこうした手元のセキュリティ対策を信頼の根拠にしています。
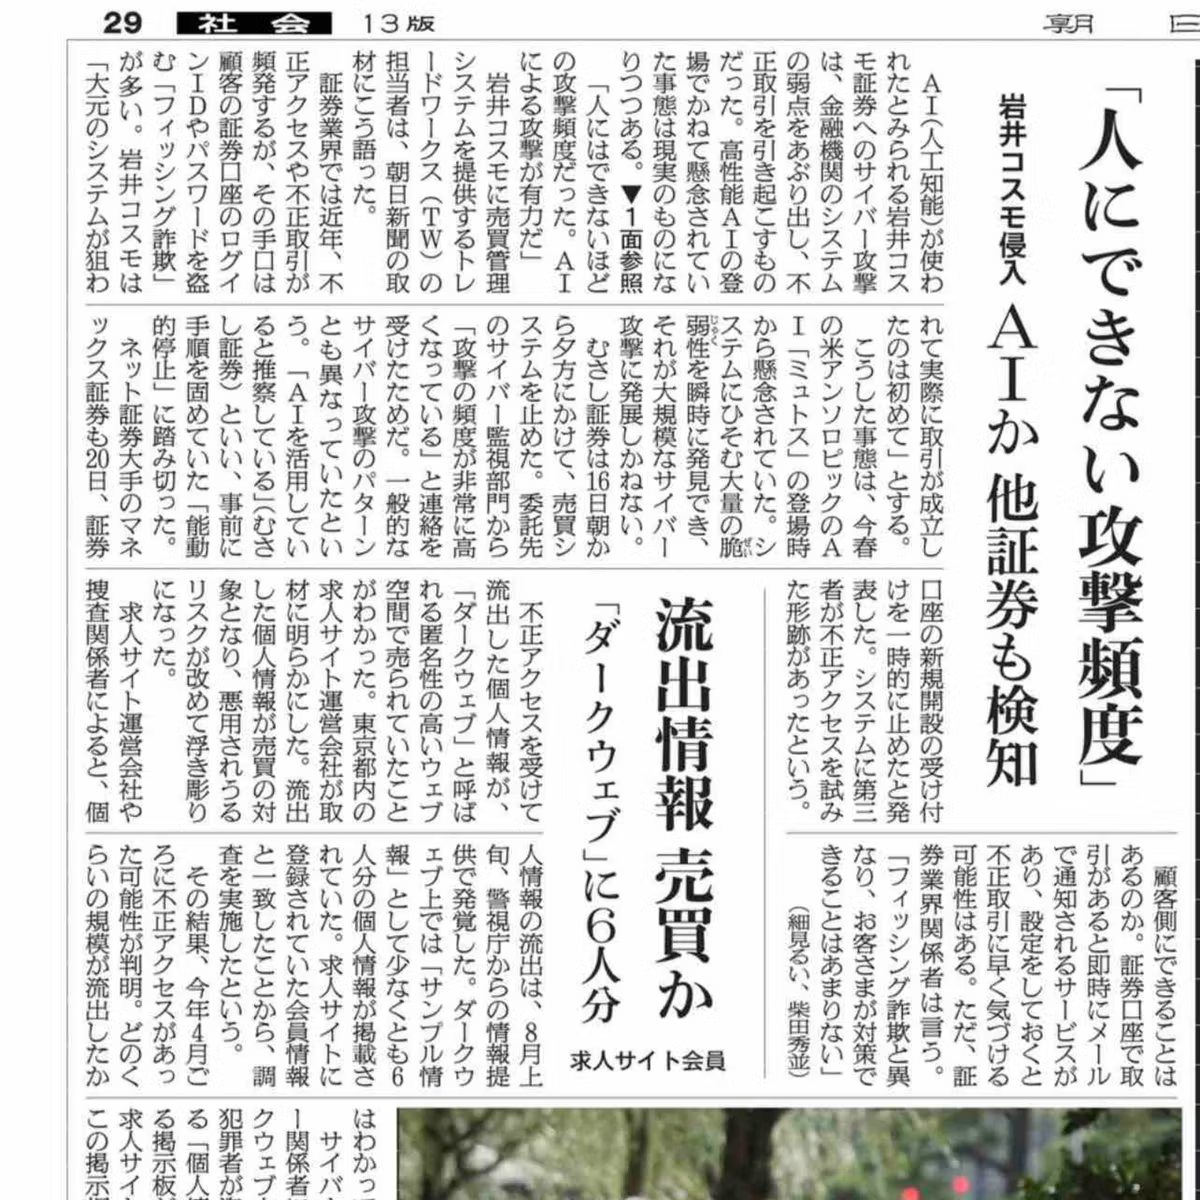
しかし、その「安全の前提」を根本から揺るがす衝撃的なインシデントが発生しました。2026年10月に表面化した「岩井コスモ証券」に対するサイバー攻撃事件です。
この事件がこれまでのサイバーインシデントと決定的に異なるのは、顧客のIDやパスワードを盗み出して口座に侵入するような「従来の口座乗っ取り」ではなかった点です。攻撃者が狙ったのは個人ではなく、証券会社の中核システムそのものでした。
個人がいくら強固な鍵をかけていても、建物そのものの裏口が開けられ、内部から操作されてしまう――。本稿では、最新の報道や専門家の分析をもとに、この前代未聞の事件の手口と、背景にある「AI時代のサイバー脅威」の深層を紐解いていきます。
今回の事件で最も大きな衝撃を与えたのは、被害に遭った顧客のログイン情報が何一つ破られていなかったという事実です。
従来型の「証券口座乗っ取り」は、フィッシングなどで不正に入手したID・パスワードを使い、悪意ある第三者が顧客になりすましてログインし、勝手に取引を行う手法が主流でした。
しかし今回は、顧客の認証プロセス(多要素認証やパスキーなど)を経由したものではありません。攻撃者は、岩井コスモ証券(大阪市)が売買管理システムの運用・保守を委託している「トレードワークス」(東京都)のシステムに着目しました。その管理機能に存在していた設定不備(脆弱性)を突き、顧客のログイン処理を完全にバイパスしてシステム内部へ直接侵入。**「証券会社そのものになりすます」**形で、不正な売買注文を発注したのです。
ここで目を向けるべきは「サプライチェーン(委託先)リスク」の怖さです。トレードワークス社は多くの金融機関に基幹システムを提供している主要ベンダーです(幸いにも現時点で他社での同様の侵入は確認されていません)。中央の基幹システムや委託先の脆弱性が、金融インフラ全体の単一障害点(シングル・ポイント・オブ・フェイラー)になり得るという現実が示されました。
事件のデータと事実関係
- 被害の発生: 2026年10月14日に不正アクセスを検知。緊急遮断措置を講じたものの、7口座で顧客の意図しない注文が出され、うち5口座で実際の取引(約定)が成立しました。
- 個人情報の漏洩: 4,975人分(当初発表の4,611人から再調査により364人増加)の氏名やメールアドレスが漏洩。暗証番号やパスワードは含まれておらず、この情報だけで口座にログインすることは不可能です。
- 復旧と補償: 被害口座は取引前の状態に原状回復され、顧客への金銭的損害は発生していません。システムも対策を終えて復旧しています。
この異例の事態に対し、サイバーセキュリティの専門家である神戸大学の森井昌克名誉教授は次のように述べ、強い危機感を表明しています。
「国内では聞いたことがない。個人情報漏洩とは次元が異なる攻撃だ」
個人の鍵を破るのではなく、金融機関のシステム内部から直接取引操作を行う攻撃が国内で確認されたのは初のことです。もし同種の手口が銀行システム等に悪用されれば、直接的な資金移動のリスクすら生じかねません。政府も動き、木原稔官房長官の記者会見を通じて金融庁が岩井コスモ証券に原因分析と再発防止策の策定を指示したことが明かされるなど、金融業界全体を揺るがす事案となっています。
これほど巧妙かつ急激な攻撃は、なぜ可能だったのでしょうか。岩井コスモ証券側の初期の説明からは、攻撃者の手に渡った「新たなテクノロジー」の影が浮き彫りになります。
同社は当初、「悪意ある第三者がAIを用いてシステムの脆弱性を突き、総当たり攻撃(ブルートフォース攻撃)を仕掛けたものと思われる」と説明しました(※後に公式発表文から「AIを用いて」の文言は削除されましたが、「断定はできないがAIによるものと思われる」との見解は維持されています)。
本来の「総当たり攻撃」はパスワードを無数に試す手法ですが、今回は管理機能の設定不備を悪用したアクセス試行でした。そしてその試行頻度とスケールは、「人間が手作業で行うには不可能な領域」に達していたのです。
「AI×ハッキング」のリアルな脅威構造
「AIのプロンプトに指示を一発打ち込めば、金融機関がハッキングできる」といったSFのような話ではありません。しかし、攻撃のプロセスにおいてAIが強力なアクセラレーター(加速装置)として機能しているのは動かしがたい現実です。
- ターゲット情報の解析と選定: 公開されているシステム構成や使用されている技術スタック、過去の類似事例から、狙い目となる脆弱性の候補を効率よく抽出する。
- 検証・試行の超高速化: 人間の手作業では追いつかない速度と頻度で、設定の隙間を突くアクセスを自動で反復実行する。
- 攻撃ツールの動的調整: 発見した弱点に合わせて、攻撃用コードや手順を瞬時に生成・微調整する。
かつては高度な技術力を持つ国家支援型ハッカーや専門組織しか実施できなかった領域の攻撃が、AIという「道具」によって、より少ない人員とリソースで実行可能になりつつあります。AIは攻撃の技術的ハードルを劇的に引き下げ、攻撃のスピードを極限まで高めているのです。
朝日新聞のコラム「天声人語」(2026年10月22日付)は、この問題の本質を突くあるエピソードを紹介しています。
筆者が取 context(取材)したのは、今から10年ほど前のこと。北京の大手サイバーセキュリティ企業で働いていた、20代の女性ホワイトハッカー(白帽子)の姿です。
彼女は社内で「エース」と呼ばれながらも、素朴な質問に穏やかに答える若者でした。しかし彼女が行っているのは、本質的にはブラックハッカー(黒客)と同じ作業――企業のシステムに潜む「アキレス腱(弱点)」を探し出すことです。そして彼女は、仕事で成果をあげる(脆弱性を見つける)たびに、自分へのご褒美として「クマのぬいぐるみ」を買い足していたといいます。
そんな彼女が語った言葉が、深く胸に刺さります。
「完璧なシステムはない。『クマは増え続けます』。」
脆弱性が存在し続ける限り、彼女の部屋のクマのぬいぐるみも増え続ける。つまり、どれほど高額なセキュリティ投資を行っている金融機関であっても、委託先の設定ミスや人間的な隙を100%ゼロにすることは不可能だということです。
今から10年前の時点で、世界のトップレベルの知性が「完璧なシステムなど存在しない」と断言していたという事実は重い意味を持ちます。ましてやAIによって脆弱性の探索速度と試行規模が何倍にも跳ね上がった現代において、人間の想定に基づいた従来の防御策には明確な限界が訪れています。
漏洩した顧客情報がダークウェブで売買され、人々の日常が脅かされる現状に対し、同コラムはこう警告を発しています。サイバーセキュリティは単なるIT管理の問題ではなく、**「もはやこの国で最優先の安全保障問題ではないか」**と。
サイバー空間の脅威は、金融機関のような巨大組織を狙う派手な攻撃だけに留まりません。実はその裏側で、自動化されたAIや探索スキャナーを用い、より規模の小さい企業を標的にした「静かな侵入」が日常的に広がっています。
その代表例が、中小企業やSEの管理が手薄なサーバーを狙う**「クリプトジャッキング(Cryptojacking)」**です。
これは、システムの脆弱性や設定ミスからサーバー内に侵入し、所有者に無断で暗号資産(Moneroなど)の採掘(マイニング)を強制的に行わせる攻撃手法です。
クリプトジャッキングの不気味な特徴
- 業務をあからさまに邪魔しない: データを暗号化して身代金を要求するランサムウェアとは異なり、サーバーを破壊せず「CPUやGPUの余剰リソース」だけをコソコソと盗み使います。
- 発覚を逃れるステルス設計: ユーザーが操作している時間帯は負荷を下げ、夜間に稼働率を上げるなど、CPU使用率を意図的にコントロールして異常を隠蔽します。
- 静かなコストの押し付け: ハッカーはリスクを冒さずに暗号資産を得る一方、被害企業側は「電気代の謎の高騰」や「サーバー機器の摩耗・劣化」という実害を気づかないまま負担し続けることになります。
感想
まだ感想はありません。最初の1件を書きましょう!